 Государственные символы



Akademik akkauntlarni himoya qilish
Akademik akkauntlarni himoya qilish
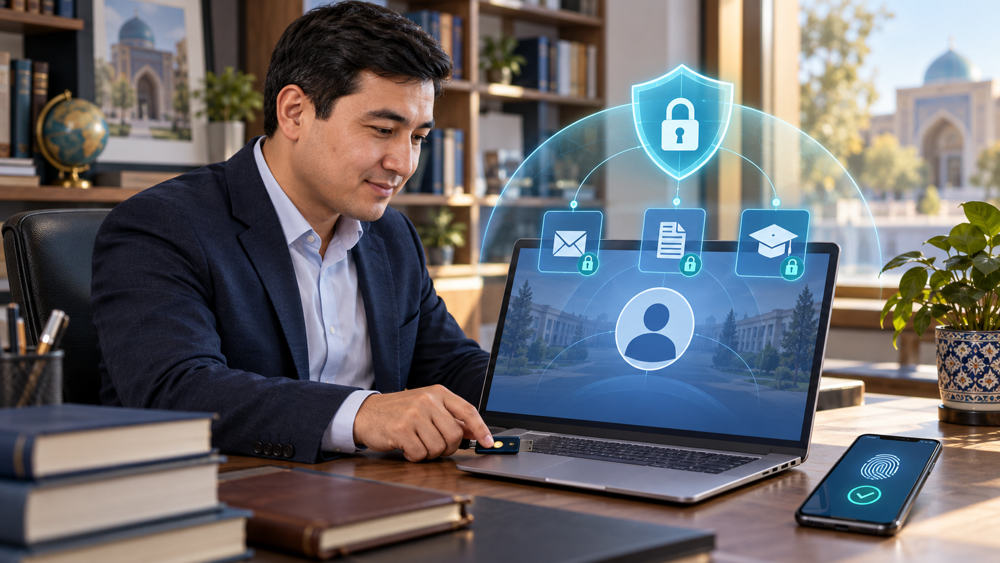
Akademik akkauntlar talabalar, o‘qituvchilar va tadqiqotchilarning ta’lim hamda ilmiy faoliyatida muhim o‘rin tutadi. Institut elektron pochtasi, HEMIS, masofaviy ta’lim platformasi, elektron kutubxona, ilmiy jurnal kabineti va tadqiqotchi profilidagi hisoblar shular jumlasidandir. Ular orqali o‘quv hujjatlari, ilmiy qo‘lyozmalar, shaxsiy ma’lumotlar va xizmat yozishmalaridan foydalaniladi.
Bunday akkauntning begona shaxs qo‘liga o‘tishi ma’lumotlarning oshkor bo‘lishi, foydalanuvchi nomidan soxta xabarlar yuborilishi yoki boshqa xizmatlarga kirish huquqining yo‘qolishiga olib kelishi mumkin. Ayniqsa, elektron pochtani himoyalash muhim: u ko‘pincha boshqa akkauntlarning parollarini tiklash uchun ishlatiladi.
1. Har bir akkaunt uchun alohida va kuchli parol yarating
Akademik elektron pochta, ta’lim platformasi va ilmiy xizmatlarda bir xil paroldan foydalanmang. Bitta xizmatdagi parol oshkor bo‘lsa, undan boshqa hisoblarni ochish uchun ham foydalanishga urinishlari mumkin.
Parol uzun va taxmin qilish qiyin bo‘lishi kerak. Ism, tug‘ilgan sana, telefon raqami yoki muassasa nomiga asoslangan oddiy parollardan saqlaning. Ishonchli parol menejeri turli xizmatlar uchun alohida parollar yaratish va ularni xavfsiz saqlashga yordam beradi. Parol menejerining asosiy parolini ham mustahkam tanlang va uni boshqalarga bermang.
2. Ikki bosqichli tasdiqlash va xavfsiz kirish usullaridan foydalaning
Xizmat imkon bersa, ikki bosqichli tasdiqlashni yoqing. Parolga qo‘shimcha tekshiruv begona shaxsning akkauntga kirishini qiyinlashtiradi. SMS yoki autentifikator kodini boshqa insonlarga yubormang, o‘zingiz boshlamagan kirish so‘rovini tasdiqlamang.
Passkey yoki apparat xavfsizlik kaliti mavjud bo‘lsa, ushbu usullarni ham ko‘rib chiqing: ular fishingga qarshi kuchliroq himoya beradi. Biroq passkeyni umumiy kompyuterda yaratmang. Masalan, ORCID hisobida ikki bosqichli tasdiqlashni akkaunt sozlamalari orqali yoqish mumkin. Har bir xizmatning rasmiy yo‘riqnomasiga amal qiling.
3. Soxta kirish sahifalari va akademik takliflarni tekshiring
“Ilmiy maqolangiz qabul qilindi”, “Grant arizangizni tasdiqlang” yoki “Institut pochtangiz bloklanadi” kabi xabarlar orqali foydalanuvchini soxta sahifaga yo‘naltirishlari mumkin. Tanish tashkilot nomi yoki rasmiy ohang xabarning haqiqiyligini kafolatlamaydi.
Login-parolni kiritishdan oldin sayt domenini tekshiring. Shubhali xabardagi havola o‘rniga xizmatni odatdagi rasmiy manzil orqali oching. Kutilmagan hujjat yoki ma’lumot so‘rovini yuboruvchining avvaldan ma’lum bo‘lgan aloqa kanali orqali tasdiqlang. Tanish hamkasb akkaunti ham buzilgan bo‘lishi mumkin.
4. Akkauntni topshirish o‘rniga rasmiy hamkorlik ruxsatlaridan foydalaning
Hammuallif, ilmiy rahbar yoki yordamchiga ishni bajarish uchun shaxsiy parolingizni bermang. Xizmatda hamkor qo‘shish, vakolat berish yoki hujjatga kirish ruxsati mavjud bo‘lsa, shu imkoniyatdan foydalaning.
Masalan, ORCID ayrim ishlarni bajarish uchun ishonchli shaxsga vakolat berish imkonini taqdim etadi. Bunda ham akkaunt parolini ulashish talab etilmaydi. Ruxsat berishdan oldin uning doirasini o‘rganing, hamkorlik tugagach esa zarur bo‘lmagan vakolatlarni bekor qiling.
5. Bog‘langan ilovalar va tashqi xizmatlarni nazorat qiling
Akademik hisob orqali boshqa xizmatga kirish yoki ilovaga ruxsat berish qulay, ammo so‘ralayotgan vakolatlarni tekshirish zarur. Ilova profilni ko‘rish bilan cheklanyaptimi yoki elektron xatlar va fayllarga ham kirishni so‘rayaptimi — bunga e’tibor bering.
Vazifani bajarish uchun kerak bo‘lmagan keng ruxsatlarni bermang. Akkaunt sozlamalarida bog‘langan xizmatlarni vaqti-vaqti bilan ko‘rib chiqing, noma’lum yoki foydalanilmayotgan ulanishlarni bekor qiling. Xizmatdan foydalanishni to‘xtatish har doim unga avval berilgan ruxsatni avtomatik olib tashlamasligi mumkin.
6. Tiklash ma’lumotlarini oldindan tayyorlang
Akkauntga bog‘langan telefon raqami va elektron pochta manzilining dolzarbligini tekshiring. Ikki bosqichli tasdiqlash yoqilganda berilgan tiklash kodlarini xavfsiz, asosiy akkauntga kira olmaganda ham foydalanish mumkin bo‘lgan joyda saqlang.
Shaxsiy ilmiy profillar faqat institutdagi pochta manziliga bog‘langan bo‘lsa, o‘qish yoki ish faoliyati yakunlanganda kirish bilan bog‘liq muammo yuzaga kelishi mumkin. Xizmat ruxsat etsa, qo‘shimcha tasdiqlangan manzil qo‘shing. ORCID ham kirish imkoniyatini saqlash uchun qo‘shimcha faol elektron pochta manzilidan foydalanishni tavsiya qiladi. Institutga tegishli hisoblarda esa muassasaning belgilangan tartibiga amal qiling.
7. Qurilma va ochiq seanslarni himoyalang
Akademik akkauntlarga yangilangan va himoyalangan qurilmadan kiring. Operatsion tizim, brauzer va ilovalarning xavfsizlik yangilanishlarini o‘rnating. Kompyuter yoki telefonni qarovsiz qoldirganda ekranini qulflang.
Umumiy qurilmada parolni saqlamang va ish tugagach akkauntdan chiqing. Xizmat faol qurilmalar yoki seanslarni ko‘rsatadigan bo‘lsa, ro‘yxatni tekshirib turing. Qurilma yo‘qolganda yoki begona kirish aniqlanganda faqat parolni almashtirish bilan cheklanmay, mavjud vositalar orqali boshqa seanslarni ham tugating.
8. Elektron pochtadagi kutilmagan sozlamalarni tekshiring
Akkaunt buzilganda begona shaxs faqat xatlarni o‘qish bilan cheklanmasligi mumkin. U yangi xatlarning nusxasini boshqa manzilga yuboradigan yo‘naltirish qoidasini yaratishi ehtimoli bor.
Shubhali faoliyat kuzatilsa, elektron pochtadagi yo‘naltirish qoidalari, filtrlar va xavfsizlik sozlamalarini tekshiring. Noma’lum o‘zgarishlarni rasmiy yo‘riqnoma yoki texnik mas’ul yordamida bekor qiling. Parol yangilangandan keyin ham qolib ketgan ruxsat yoki sozlamalar ma’lumot tarqalishiga sabab bo‘lishi mumkin.
9. Shubhali faollikka o‘z vaqtida munosabat bildiring
Siz yubormagan xatlar, o‘zgargan tiklash ma’lumotlari yoki kutilmagan kirish bildirishnomalari tekshiruvni talab qiladi. Bildirishnomadagi joylashuvning o‘zi yakuniy dalil emas; qurilma, vaqt va bajargan amallaringizni ham solishtiring.
Akkaunt buzilgan deb gumon qilsangiz:
-
ishonchli qurilmadan xizmatning rasmiy tiklash tartibiga murojaat qiling;
-
parolni almashtiring, u takror ishlatilgan boshqa hisoblarni ham himoyalang;
-
noma’lum seanslar, bog‘langan ilovalar va kirish usullarini bekor qiling;
-
elektron pochta filtrlari va yo‘naltirish qoidalarini tekshiring;
-
institut akkaunti bo‘lsa, texnik mas’ulga xabar bering;
-
sizning nomingizdan shubhali xabar yuborilgan bo‘lsa, tegishli hamkasb yoki hamkorlarni boshqa ishonchli kanal orqali ogohlantiring.
Hodisa vaqti va ogohlantirishlarni qayd eting. Yordam so‘rashda parol yoki tasdiqlash kodini yubormang.